在数字化时代,信息安全如同一面无形的盾牌,保护着我们在网络海洋中航行的安全。然而,在技术日新月异的今天,如何有效地确保网络安全成了许多企业和组织必须面对的一大课题。而其中的关键环节——网络安全评估,则是守护这一“盾牌”的重要工具。
安全评估:数字时代的核心要素
与传统安全不同,网络安全不仅仅是针对单一设备或网络进行防护,而是要从整体系统出发,全面审视各个环节可能存在的风险。就像一座坚固的城堡需要多层防线一样,网络安全也需要多层次、全方位的安全措施来构建起一道坚不可摧的屏障。
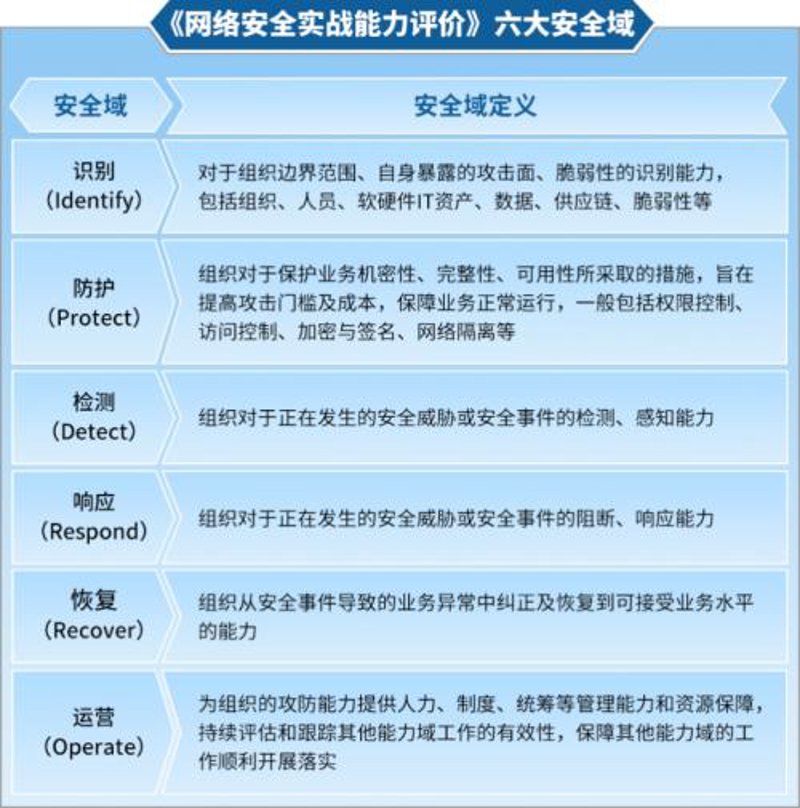
安全评估的重要性
企业常常面临海量的数据处理和复杂的网络架构,这使得单一的技术手段难以应对所有可能出现的问题。通过专业的安全评估,可以发现潜在的漏洞与风险点,并及时采取相应对策,确保信息安全如同坚固的堡垒一般立于不败之地。
评估的过程
网络安全评估通常包括多个步骤:首先是对现有系统的全面扫描,识别出各种可能的安全隐患;接着是模拟攻击测试,验证这些隐患是否会对实际业务造成影响;最后则是基于评估结果制定改进计划和应急预案,确保企业在面对未知威胁时能够迅速响应。
安全与效率的平衡
值得注意的是,在追求信息安全的同时,企业还需注意保持系统的高效运行。这就需要在安全评估的过程中,充分考虑成本效益原则。毕竟,过度的安全措施可能会给日常运营带来不必要的负担。
网络如同一片浩瀚无垠的海洋,风险和机遇并存。而网络安全评估,则是帮助我们在这片海洋中航行时,能够精准地避开暗礁,顺利抵达彼岸的重要指南针。通过持续的努力与改进,我们可以让数字时代的每一个步骤都更加稳健和可靠。
结语:打造强大的信息安全防线
面对信息化浪潮的挑战,唯有不断加强网络安全评估的力度,才能真正守护好企业和个人的信息资产,为数字化发展增添一份保障。